
سبک API خود را انتخاب کردهاید و برای نوشتن آن دست به کار شدهاید؟! دست نگه دارید. قبل از ادامهیکار باید بگویم یکی از مهمترین جنبهها در طراحی و پیادهسازی API، امنیت آن است.
پیش از این درمقالهی “ تهدیدات رایجی که امنیت API را نابود میکنند ” دربارهی خطاها و حملات رایجی که با API مرتبط بودند صحبت کردیم. در این بخش قصد داریم، درمورد راهکارهای کلیدی صحبت کنیم که امنیت API شما را افزایش میدهند.
بهترین شیوهها برای افزایش امنیت در سبکهای مختلف API
همانطور که حملات در همهی سبکها (REST، SOAP، RPC، WebSocket و Webhook) وجود دارند، روشهای دفاع هم باید متناسب با نوع API انتخاب شوند. هیچ نسخهی واحدی وجود ندارد که برای همه جواب بدهد. در واقع، امنیت API بیشتر شبیه «ترکیب» چند سپر دفاعی هوشمندانهست تا فقط یک فایروال ساده. قدمبهقدم به چند اصل میپردازیم که برای همهی سبکها کاربرد دارند، اما نکات ویژهی هر سبک هم کنار هر مورد نوشته شده است:
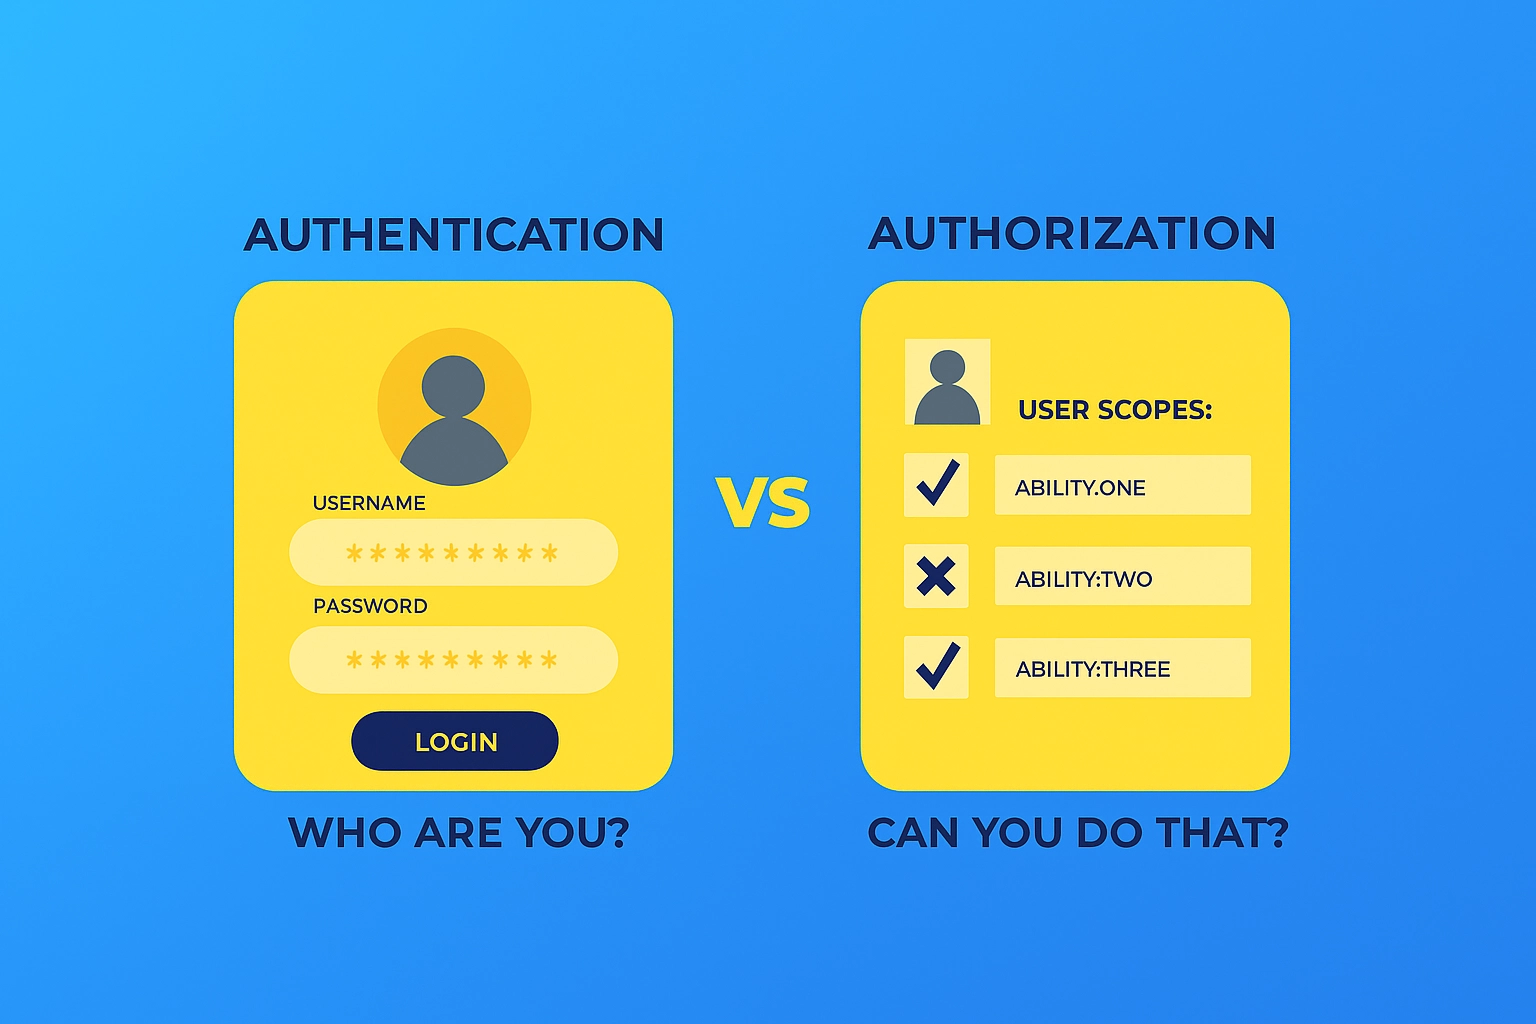
۱. احراز هویت (Authentication) و مجوزدهی (Authorization)
اولین خط دفاع در برابر حملات، شناسایی درست کاربر است.
– در REST API بهتر است از OAuth 2.0 یا JWT استفاده شود تا هر درخواست (Request) هویت منحصربهفرد داشته باشد. توکنها باید تاریخ انقضا داشته باشند و همچنین هرگز در URL ذخیره نشوند. همچنین، همیشه مجوز دسترسی در سطح شیء (Object-Level Authorization) را بررسی کنید تا کاربران فقط بتوانند به دادههای خودشان دسترسی داشته باشند (جلوگیری از حملات BOLA).
– در SOAP API (که عملکردش بر پایهی XML است)، مکانیزم استاندارد WS-Security طراحی شده تا امضا (Digital Signature) و رمزگذاری دادهها را تضمین کند.
– در RPC (مثل gRPC) از TLS Certificates برای احراز هویت دوطرفه (Mutual Authentication) استفاده کنید.
– در WebSocket قبل از برقراری اتصال (Handshake)، باید توکن سمت سرور تأیید شود تا کاربر ناشناس نتواند وارد کانال زنده [1] شود.
– و در Webhookها، بهتر است با امضاهای دیجیتال (HMAC Signatures) اعتبار هر پیام دریافتی بررسی شود تا مطمئن شویم از سرویس معتبر آمده است.
نکتهی خیلی مهم: به هیچ عنوان به IP یا User-Agent برای شناسایی کاربر اعتماد نکنید — اینها بهراحتی قابل جعل (Spoof) هستند.
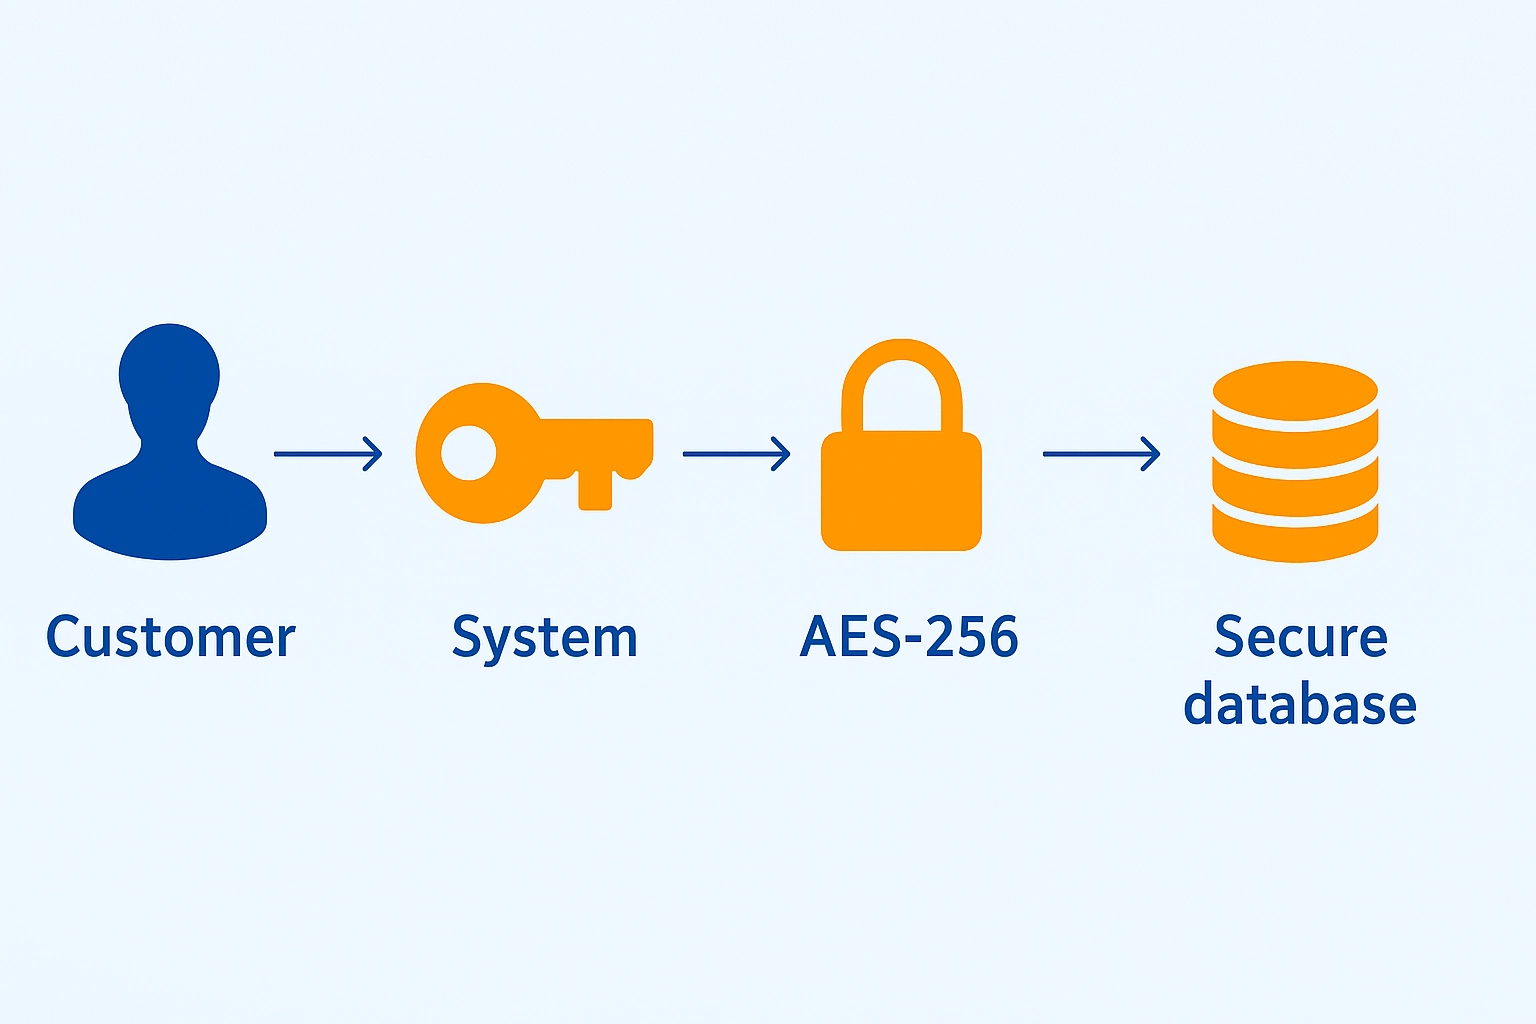
۲. رمزنگاری (Encryption)
هر دادهای که در مسیر ارسال (In Transit) یا در پایگاه داده (At Rest) قرار دارد باید رمزنگاری شود.
– همیشه از HTTPS استفاده کنید، نه HTTP. اگر از WebSocket استفاده میکنید، حتماً نسخهی امن آن یعنی WSS را انتخاب کنید.
– رمزنگاری سمت سرور باید با الگوریتمهای استاندارد مثل AES-256انجام شود. رمزگذاری اختصاصی (Custom Encryption) هرگز پیشنهاد نمیشود.[2]
– در SOAP API، استاندارد XML Encryptionبرای همین هدف وجود دارد.
– برای REST و RPC کتابخانههای قدرتمندی در Node.js مثل `crypto` یا پکیجهای معروفی مثل `bcrypt` برای رمز هش (Hashing Passwords) وجود دارند.
۳. بررسی ورودیها (Input Validation)
یکی از اصول کلیدی برای جلوگیری از حملات تزریق (Injection Attacks) این است: هر دادهای که از کاربر میگیرید، باید قبل از استفاده، فیلتر، محدود و تأیید شود.
– در REST و RPC، همیشه از Schema Validation استفاده کنید؛ مثلاً با کتابخانهی `Joi` یا `Yup`.
– در SOAP بررسی XSD Schema الزامیست تا دادهی غیرمجاز وارد XML نشود.
– در WebSocketها، هر پیامی که از کلاینت میاد باید از نظر ساختار و نوع داده بررسی بشه (چون جریان داده زنده و فرصت خطا کمتر است).
– در Webhookها، علاوه بر اعتبار پیام، پارامترهای ارسالی هم باید چک شوند تا از تزریق دادههای جعلی جلوگیری شود.
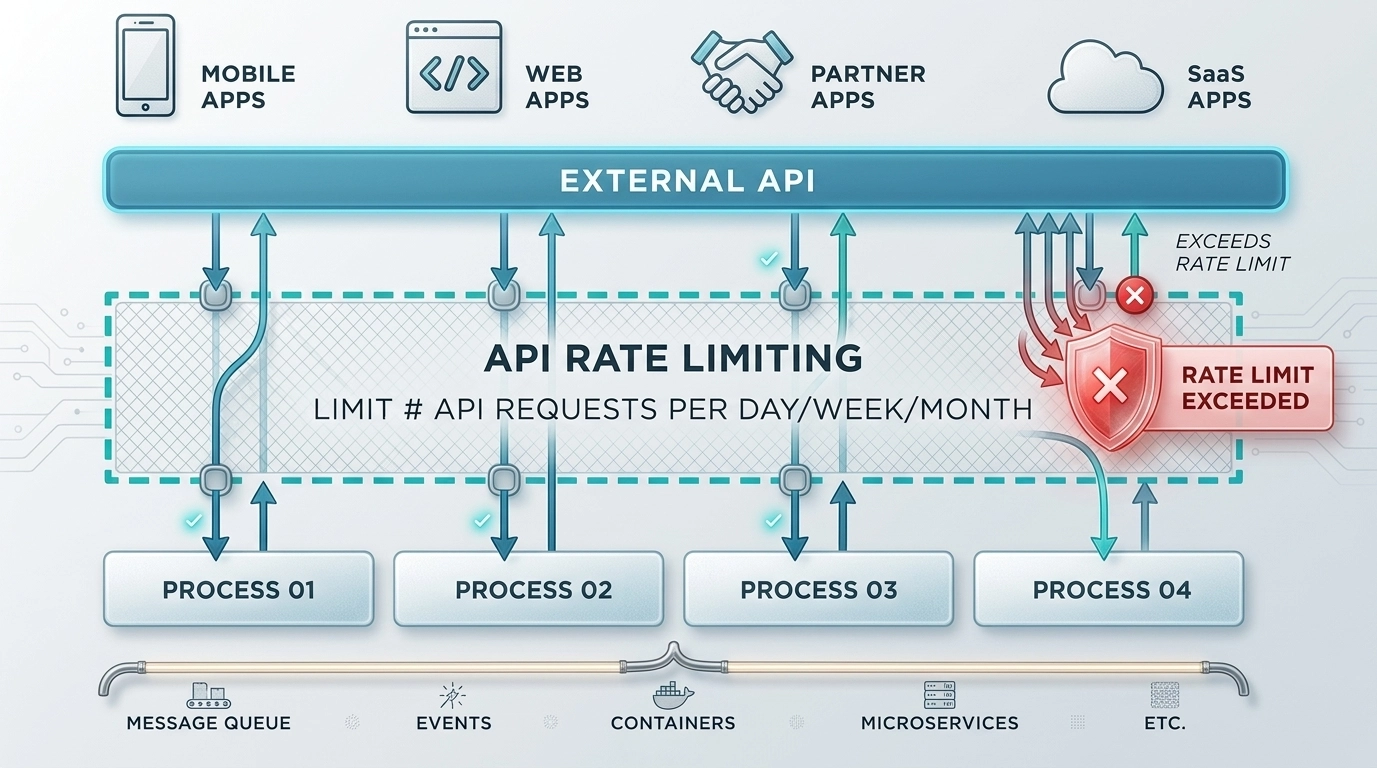
۴. محدود کردن نرخ درخواستها (Rate Limiting) و جلوگیری از حملات ربات
اگر محدودیتی وجود نداشته باشد، حتی قویترین سیستمها هم با حملههای حجمی (Brute Force / DDoS) از پا میافتند.
– در REST API میتوانید از پکیج `express-rate-limit` استفاده کنید تا هر IP فقط تعداد مشخصی درخواست در دقیقه ارسال کند.
– در RPCو WebSocket که ارتباط دائمی وجود دارد، بهتر است با زمانسنجی (Throttling) یا Token Bucket، نرخ پیامها کنترل شود.
– در Webhook، از سمت دریافتکننده باید محدودیت ترافیک در نظر گرفته شود، تا اگر سرویس فرستنده دچار باگ شد و درخواستهای تکراری ارسال کرد، سیستم شما دچار overload نشود.
۵. مدیریت خطا و پاسخ (Error & Response Management)
گاهی خطاها (Errors) خودشان اطلاعات زیادی از سیستم لو میدهند.
هیچوقت پیام خطای خام (Raw Error) را به کاربر ندهید. مثلاً نگویید:
<Database connection failed at user root@localhost”
در عوض، فقط یک پیام کلی دهید:
“An internal error occurred. Please try again later.”
در SOAPو RPC این موضوع اهمیت بیشتری دارد چون قالب پاسخ استانداردتر است و توسعهدهنده ممکن است وسوسه شود جزئیات فنی بفرستد.
در REST و WebSocket هم بهتر است ساختار خطاها را مدیریتشده و بدون لو دادن نام فیلدها یا مسیرهای داخلی بنویسید.
۶. مانیتورینگ و ثبت رخدادها (Logging & Monitoring)
هر API باید رخدادهای مهم خودش را ثبت کند (Log) — از ورود کاربر گرفته تا خطاهای مشکوک و درخواستهای رد شده.
– در REST و RPC معمولاً از ابزارهایی مثل `Winston` یا `Morgan` استفاده میشود.
– در WebSocket بهتر است پیامهای غیرعادی (مثل اسپم یا تلاش برای تزریق) جداگانه لاگ شوند.
– در Webhookها باید رخدادهای جعلی یا امضاهای نامعتبر ثبت و بررسی شوند.
در مرحلهی بعد، این دادهها باید با ابزارهایی مثل ELK Stack (Elasticsearch, Logstash, Kibana) یا Grafana تجزیهوتحلیل شوند تا رفتارهای مشکوک بهموقع شناسایی شوند.
۷. استفاده از Gatewayها و فایروالهای API (API Gateway & WAF)
یکی از روشهای مدرن برای امنیت، قرار دادن یک لایهی میانی بین کاربران و سرور اصلی است.
API Gateway مثل دروازهبان هوشمند عمل میکند:
- توکنها را چک میکند.
- نرخ درخواستها را محدود میکند.
- برخی حملات را قبل از رسیدن به سرور متوقف میکند.
در معماری میکروسرویس (Microservices Architecture)، این لایه حیاتیتر است.
اگر در سطح زیرساخت کار میکنید، ترکیب Gateway با یک Web Application Firewall (WAF) مثل Cloudflare یا AWS WAFمیتواند جلوی بخش زیادی از حملات خودکار (Bot Attacks) را بگیرد.
۸. اصول امنیت در چرخهی توسعه (Security by Design)
امنیت چیزی نیست که آخر پروژه آن را اضافه کنید؛ باید از همان طراحی اولیه در نظر گرفته شود.
در هر مرحله از توسعهی API:
– احراز هویت را در طراحی لحاظ کنید.
– دادهها را از همان ابتدا طبقهبندی کنید (Public / Private).
– تست امنیت (Security Testing) را بخشی از CI/CD Pipeline قرار بدهید.
برای توسعهدهندگان Node.js ابزارهایی مانند npm audit یا Snyk میتوانند آسیبپذیریهای پکیجها را قبل از انتشار شناسایی کنند.
در نهایت، مهمترین نکته:
امنیت کار یکبار انجام نمیشود، بلکه فرآیندی دائمیست که با هر نسخه، هر وابستگی (Dependency) و هر تغییر جدید باید دوباره بررسی و تنظیم شود.
چکلیست امنیت (Security Checklist) برای API
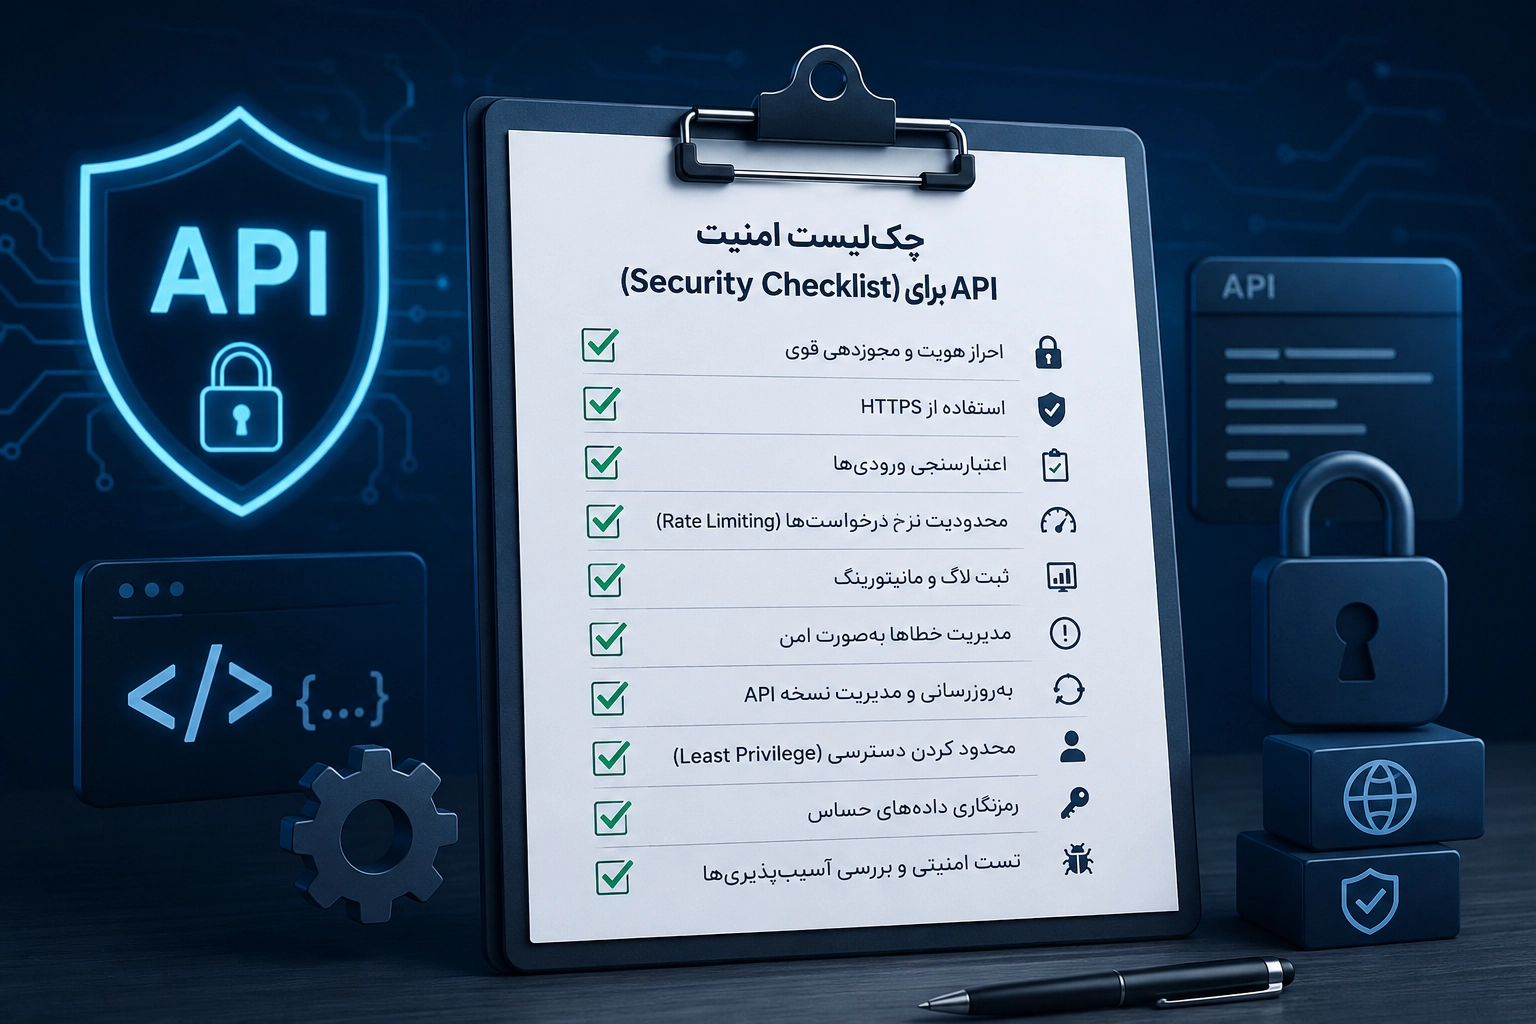
این چکلیست شامل مواردیست که باید قبل، حین و بعد از توسعه رعایت کنید تا احتمال نفوذ به حداقل برسد:
۱. احراز هویت و مجوزدهی
- از JWT یا OAuth 2.0 برای REST و RPC استفاده کنید.
- برای SOAP از WS-Security استفاده کنید.
- در WebSocket قبل از اتصال، هویت کاربر بررسی شود.
- Webhookها را با HMAC Signatures امضا و اعتبارسنجی کنید.
- نقش کاربران (Role-based Access) را دقیق تعریف و بررسی کنید.
۲. رمزنگاری
- همیشه از HTTPS / WSS استفاده کنید.
- دادههای حساس را At Rest هم رمزگذاری کنید (AES-256).
- رمز عبور کاربران را با bcrypt یا الگوریتم استاندارد دیگر ذخیره کنید.
۳. بررسی و اعتبارسنجی ورودیها
- از Schema Validation برای REST و RPC استفاده کنید (Joi, Yup).
- در SOAP، XSD Schema Validation را فعال کنید.
- ورودیهای WebSocket و Webhookها را حتماً فیلتر و محدود کنید.
- از تزریق SQL، NoSQL و Command Injection جلوگیری کنید.
۴. محدودیت نرخ درخواستها (Rate Limiting)
- REST و RPC: استفاده از express-rate-limit یا مشابه.
- WebSocket: کنترل تعداد پیامها در بازهی زمانی مشخص.
- Webhook: محدود کردن ترافیک دریافتی برای جلوگیری از Overload.
۵. مدیریت خطاها
- پیامهای خطا، اطلاعات حساس سیستم را لو ندهند.
- ساختار خطاها استاندارد و قابلفهم باشد، بدون افشای مسیرهای داخلی یا جزئیات پایگاه داده.
۶. لاگگیری و مانیتورینگ
- ثبت تمام رخدادهای مهم و خطاهای مشکوک (winston, morgan).
- تحلیل لاگها با ابزارهایی مثل ELK Stack یا Grafana.
- هشدار در صورت رفتار غیرعادی یا حملهی احتمالی.
۷. لایههای امنیتی اضافی
- استفاده از API Gateway برای احراز هویت، محدودیت نرخ و محافظت در برابر حملات خودکار.
- استفاده از WAF برای محافظت در سطح شبکه و فیلتر کردن درخواستهای مخرب.
۸. امنیت در چرخهی توسعه
- امنیت را از طراحی اولیه لحاظ کنید (Security by Design).
- تست امنیت را در CI/CD Pipeline قرار دهید.
- پکیجها و وابستگیها را مرتب آپدیت و بررسی کنید (npm audit, Snyk).
۹. سبک API مخصوص
- برای هر سبک API نکات ویژه را رعایت کنید:
- REST: Rate Limiting، Input Validation
- SOAP: WS-Security، XML Validation
- RPC/gRPC: TLS Certificates، Authentication
- WebSocket: WSS، Validation
- Webhook: HMAC Signatures، Rate Limiting
جمعبندی
با رعایت این موارد، امنیت API شما مطمئنتر خواهد شد. البته امنیت هیچوقت ۱۰۰٪ نیست؛ ولی با این Security Checklist میتوانید دسترسیهای غیرمجاز و آسیبپذیریها را به حداقل برسانید و جلوی نفوذهای رایج را بگیرید.
درصورت تمایل، این مقالات پیشنهادی را بخوانید :
انواع سبکهای API از دیدگاه طراحی
پانویس :
[1] : کانال زنده (Live Channel): به اتصال پایدار و باز گفته میشود که اجازه میدهد دادهها بهصورت زنده و آنی (Real-Time) بین سرور و کاربر (و یا چندین کاربر) مبادله شوند. مانند Chat Rooms، اعلان Notifications شبکههای اجتماعی.
[2] : دلیل اصلی این است که امنیت یک الگوریتم رمزنگاری نباید وابسته به پنهان ماندن روش کار آن باشد. این اصل به عنوان اصل کرکهوفس (Kerckhoffs’ Principle) شناخته میشود. استفاده از الگوریتمهای استاندارد (مثل AES) به این معنی است که شما از تجربه و دانش جمعی متخصصان جهانی بهره میبرید و امنیت خود را بر پایهی ریاضیات و تست های دشوار بنا میکنید، نه بر پایهی پنهانکاری.

تعداد نظرات
بدون دیدگاه